تنظر معظم أنظمة المخاطر لدى الوسطاء إلى الخارج — إلى سلوك العملاء وأنماط التداول والتدفق السام. لكن بعض أشد الحوادث ضررًا يأتي من الداخل. فالتداول غير المصرّح به من قِبل الموظفين على حسابات العملاء، والتلاعب بتعويضات الإيقاف (stop-out)، واقتطاع المكافآت عبر الحسابات التابعة — ليست مخاطر افتراضية، بل أنماط واجهها فريق Brokerpilot مرارًا في عمليات وسطاء حقيقية.
ويعالج المشغّل IP Control هذا الأمر مباشرة.
الوضع 1: مراقبة عناوين IP الخاصة بالشركة
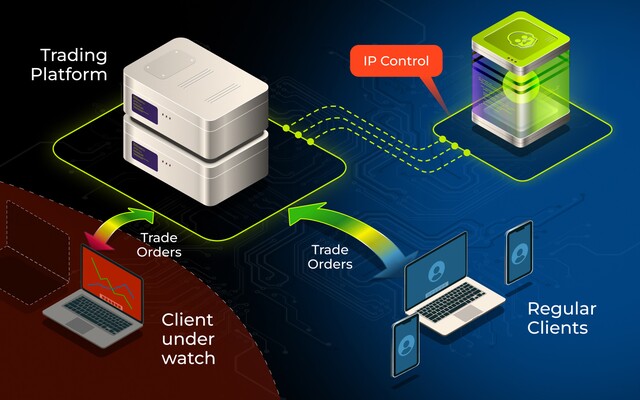
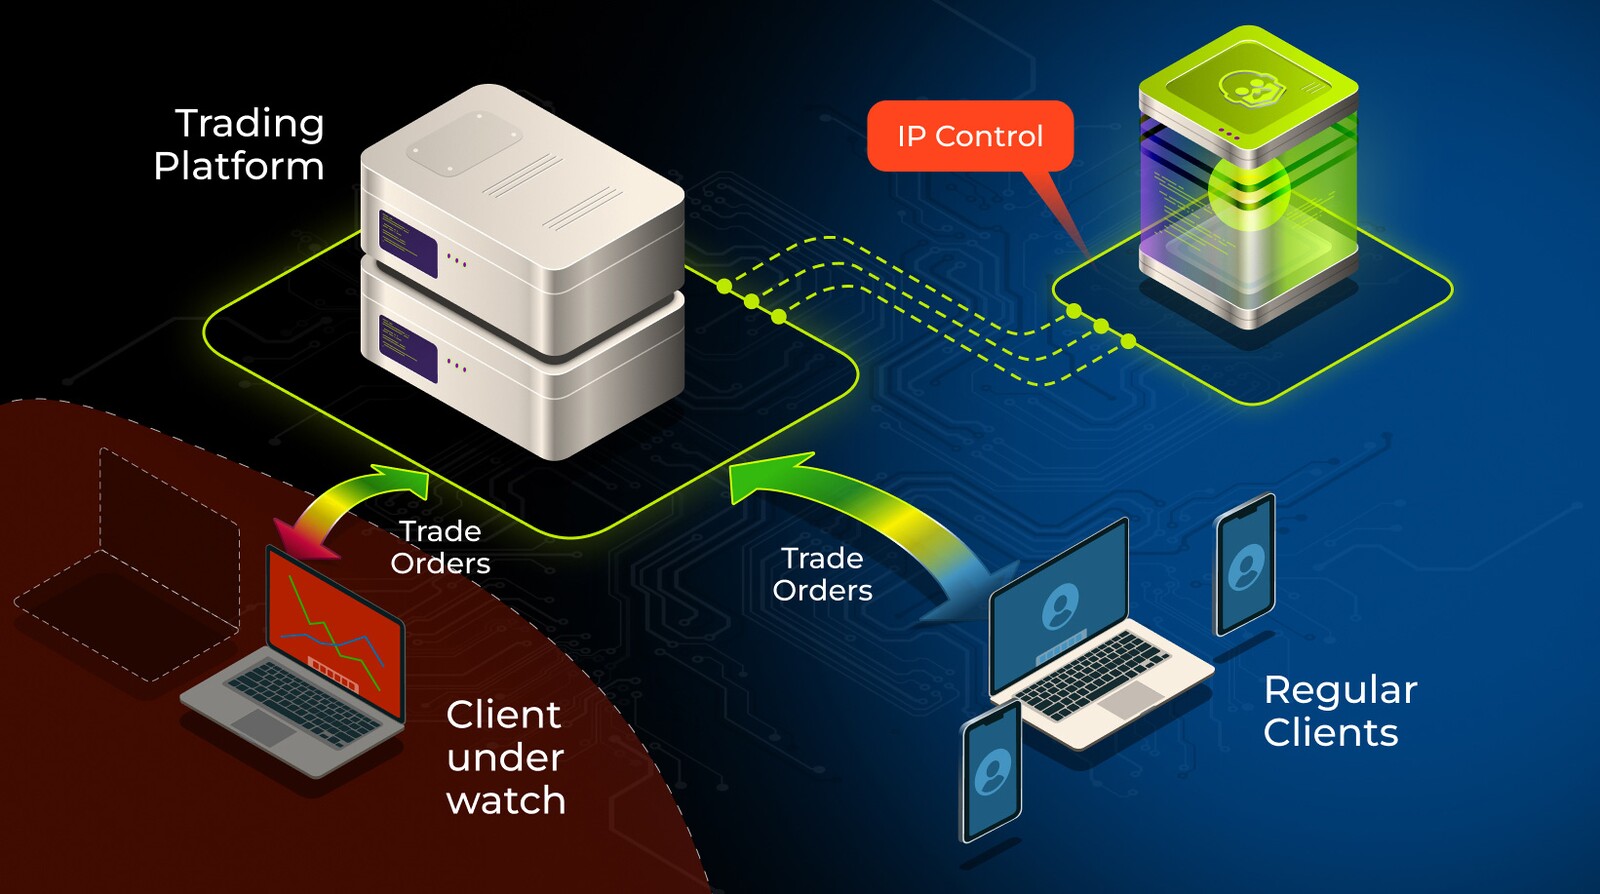
في الوضع الأول تحدد نطاق عناوين IP الداخلية لشركتك — أي الشبكة التي يعمل منها موظفوك. ثم يراقب Brokerpilot جلسات منصة التداول الحية الصادرة من هذه العناوين. فإذا رُصدت جلسة على حساب عميل من عنوان IP تابع للشركة، يُنشئ النظام إشعارًا فوريًا للإدارة.
لماذا يهم ذلك؟ يحظر كثير من الوسطاء على موظفيهم التداول على حسابات العملاء بموجب سياستهم الداخلية. والمشكلة أنه دون مراقبة آلية يكاد يستحيل رصد هذا النشاط في الوقت الفعلي. وحين يظهر — في تدقيق امتثال أو شكوى عميل — يكون الضرر قد وقع بالفعل. ويسد IP Control هذه الفجوة قبل أن تتحول إلى حادثة.
الوضع 2: جلسات متزامنة متعددة
يكشف الوضع الثاني وجود عدة جلسات تداول نشطة على الحساب نفسه في الوقت نفسه. فالحساب الواحد الذي يُسجَّل الدخول إليه من عدة أجهزة أو مواقع في آن واحد إشارة تستحق التحقيق. فقد تدل على وصول مشترك، أو استخدام منسّق للحساب، أو هياكل حسابات تابعة تُستخدم لإساءة استغلال المكافآت أو للاحتيال في تعويضات الإيقاف (stop-out).
عند انطلاق المشغّل، يدفع إلى مراجعة أعمق لنشاط التداول في الحساب — ليس فقط الحالة الشاذة في الجلسة، بل النمط الأوسع للسلوك المحيط بها.
المخاطر الداخلية والخارجية في صورة واحدة
يعمل IP Control إلى جانب حزمة مكافحة الاحتيال وكشف إساءة الاستخدام في Brokerpilot ليمنح الوسطاء رؤية تشمل مخاطر العملاء الخارجية والمخاطر التشغيلية الداخلية معًا. وهذا الجمع مهم: فالصورة الكاملة لنشاط الحسابات المتعددة تتطلب معرفة ليس فقط من يتداول، بل من أين — وما إذا كان هذا المصدر يستدعي التساؤل.
حدد موعد مكالمة لترى IP Control مُعدًّا في بيئة التداول لديك.